Berichten door Ronald
CVE-2022-42889, critical: Text4Shell, kwetsbaarheid in Apache Commons Text (RCE)
Update 18-10-2022 Wij zullen deze blog updaten zodra er meer bekend is. Er is een ernstige kwetsbaarheid ontdekt in Apache Commons Text. De kwetsbaarheid is bekend onder de noemer CVE-2022-42889 bronnen: Access42 Achtergrond Security onderzoekers van Security Lab hebben een kwetsbaarheid gevonden in het onderdeel Apache Commons Text. Dit probleem is op 9 maart dit jaar…
Lees meerCVE-2022-40684: Critical Authentication Bypass in FortiOS and FortiProxy
Update 09-10-2022 Fortinet heeft in zijn FortiOS- en FortiProxy-producten een kritieke authenticatie-bypass gepatcht die kan leiden tot Administrator toegang. bronnen: Access42, Tenable en Fortinet Achtergrond Op 7 oktober begonnen openbare berichten te circuleren dat Fortinet rechtstreeks met klanten communiceerde over een kritieke kwetsbaarheid in haar FortiOS en FortiProxy producten. Deze kwetsbaarheid, CVE-2022-40684, is inmiddels gepatcht,…
Lees meerMicrosoft Patch Tuesday September 2022 – 5 kritische kwetsbaarheden

Update 14-09-2022 Microsoft heeft 62 CVE’s gepatcht in zijn september 2022 Patch Tuesday release, met vijf beoordeeld als kritiek en 57 beoordeeld als belangrijk. Deze telling laat CVE-2022-23960, een cache speculatie beperking kwetsbaarheid weg, omdat het werd uitgegeven door MITRE en van toepassing is op Arm CPU’s. bronnen: Access42, Tenable en Microsoft De update voor…
Lees meerMicrosoft Office: 0-day “Follina” MSDT Attack
Update: 31-05-2022: De 0-day kwetsbaarheid heeft Microsoft geregistreerd onder CVE-2022-30190. Microsoft heeft een update gegeven met aanbevelingen. Beveiligingsonderzoekers hebben een 0-day kwetsbaarheid geïdentificeerd binnen Microsoft Office dat misbruikt kan worden om Remote Code Execution (RCE) uit te voeren op Windows systemen. De kwetsbaarheid is aan het licht gekomen nadat een cybersecurity onderzoeksteam, bekend als “nao_sec”…
Lees meerCyberTIM EDR Service
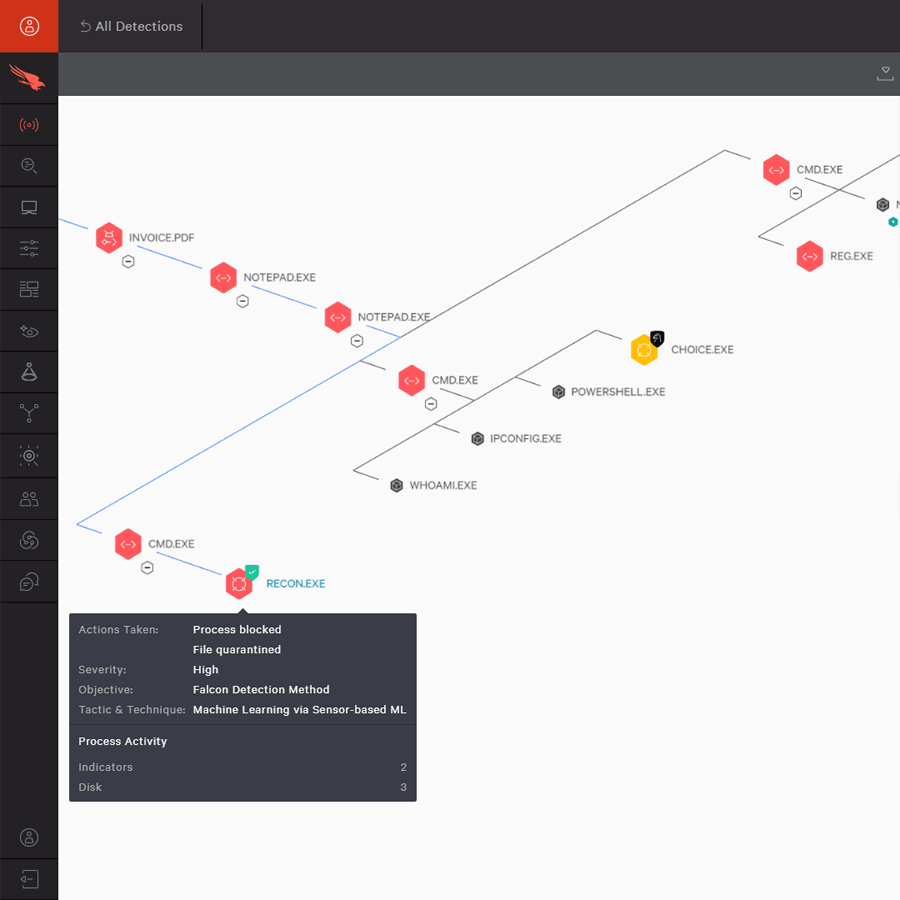
Regelmatig vragen wij onze medewerkers een blog te schrijven. Dit keer een blog van onze salestijger en account manager Frank Clevers. Frank gaat in op evolutie van endpoint security en waarom het steeds belangrijker wordt EDR in te zetten. De vraag vanuit onze klanten naar Endpoint Detection & Response (EDR) oplossingen stijgt. Als we in…
Lees meerCVE-2021-44228 / CVE-2021-45046 : Kritische kwetsbaarheden Apache Log4j met Remote Code Execution, Proof-of-Concept beschikbaar (Log4Shell)
Helaas gebeurt het vaak vlak voor het weekend. Een ernstig lek in stuk software die veelvuldig wordt gebruikt binnen heel veel systemen, waaronder Apple iCloud en Minecraft. Via dit blog houden we jullie op de hoogte van de laatste updates rondom deze kwetsbaarheid, hoe je kan beschermen en hoe je kan detecteren. Dit blog wordt…
Lees meerAccess42 behaalt ISO 27001 certificering
Access42 heeft het NEN-EN-ISO/IEC 27001:2017+A11:2020 certificaat behaald. Met de certificering voor ISO27001 tonen wij aan dat onze zorg voor informatiebeveiliging en privacy op adequate wijze wordt vormgegeven. ISO 27001 is de bekendste, en tevens wereldwijd erkende, norm voor informatiebeveiliging. De International Organization for Standardization (ISO) heeft in ISO 27001 een aantal eisen vastgelegd waaraan het informatiebeveiligingsbeleid (ISMS)…
Lees meerRansomware, wat is het en wat kun je er tegen doen?
Ransomware is een type malware-aanval waarbij de belangrijke bestanden van een slachtoffer worden versleuteld en losgeld wordt gevraagd om de toegang te herstellen. Als het losgeld niet wordt betaald, publiceert de kwaadwillende de gegevens op het dark web of blokkeert hij de toegang tot de bestanden voor altijd. Een Ransomware aanval begint in veel gevallen…
Lees meerCVE-2021-41773: Path Traversal Zero-Day in Apache HTTP Server Exploited
Op 5 oktober heeft het Apache HTTP Server Project een patch uitgebracht voor CVE-2021-41773, een kwetsbaarheid voor path traversal en file disclosure in Apache HTTP Server, een open-source webserver voor Unix en Windows die tot de meest gebruikte webservers behoort. Volgens het beveiligingsadvies is CVE-2021-41773 in het wild uitgebuit als een zero-day. De kwetsbaarheid werd…
Lees meer