Archief voor oktober 2026
Van Vulnerability Management naar Exposure Management: waarom context het verschil maakt
Vulnerability Management is voor veel organisaties inmiddels een vast onderdeel van het securityprogramma. Assets worden gescand, kwetsbaarheden worden gevonden en op basis van onder andere ernst, exploitability en threat intelligence worden prioriteiten gesteld. En dat blijft belangrijk. Maar het digitale landschap waarin organisaties opereren is de afgelopen jaren fundamenteel veranderd. Applicaties draaien in de cloud,…
Lees meerBinance gehackt: wat de grootste cryptohack ooit leert over jouw beveiliging
Op donderdag 29 oktober werd Binance, de grootste cryptobeurs ter wereld, getroffen door de grootste cryptohack ooit. Binance schat de totale schade op ongeveer 6,3 miljard dollar, omgerekend zo’n 5,6 miljard euro. Het startpunt was geen geavanceerde aanval op de blockchain. Het was de laptop van één medewerker. Ook als jouw organisatie niets met crypto…
Lees meerBrotli2Shell: kritieke kwetsbaarheid raakt Node.js, .NET en tal van andere applicaties
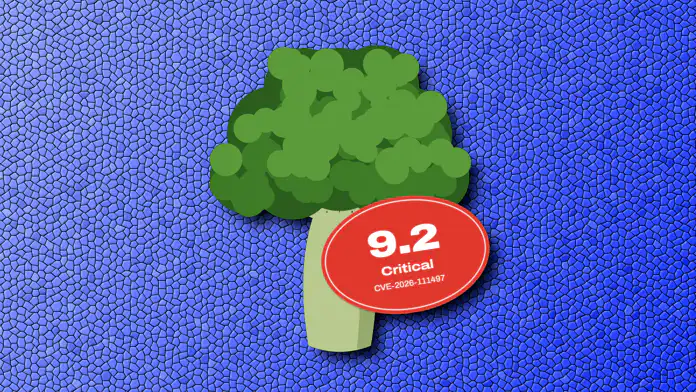
Een kritieke kwetsbaarheid in Google’s Brotli-compressiebibliotheek vormt een potentieel risico voor een groot aantal applicaties en IT-omgevingen. De kwetsbaarheid, geregistreerd als CVE-2026-111497 en bekend als Brotli2Shell (en Broccoli2Shell en Node2Shell), heeft een CVSS-score van 9,2. Onderzoekers hebben inmiddels aangetoond dat aanvallers onder bepaalde omstandigheden op afstand kwaadaardige code kunnen uitvoeren. Omdat Brotli onderdeel is van…
Lees meerPHP2Shell: kwetsbaarheden ontdekken is één ding, maar hoe zorg je dat het risico daadwerkelijk verdwijnt?
De kritieke PHP2Shell-kwetsbaarheden (CVE-2026-109618 en CVE-2026-109619) vormen een serieus risico voor organisaties wereldwijd. Inmiddels zijn beveiligingsupdates beschikbaar, maar daarmee is het probleem niet automatisch opgelost. Want weet je welke systemen binnen jouw organisatie kwetsbaar zijn, welke daarvan vanaf het internet bereikbaar zijn en of de benodigde updates daadwerkelijk zijn uitgevoerd? De ontdekking van PHP2Shell op…
Lees meerphp2shell: twee kritieke kwetsbaarheden in PHP vormen wereldwijd een groot beveiligingsrisico
Update 21 oktober 2026, 16:18: PHP is met een update gekomen. Organisaties doen er verstandig aan deze updates zo snel mogelijk uit te rollen. “Wie loopt risico: alle PHP-installaties die webverzoeken verwerken, waaronder PHP-FPM, Apache met mod_php, php-cgi, FrankenPHP en LiteSpeed. Wij beschouwen het risico voor mod_php als het grootst, aangezien er een aantoonbare kwetsbaarheid…
Lees meerMicrosoft breekt opnieuw Patch Tuesday-record: 1.407 kwetsbaarheden in één maand

Microsoft heeft met de Patch Tuesday van oktober 2026 een nieuw en opmerkelijk record gevestigd. Maar liefst 1.407 kwetsbaarheden zijn deze maand verholpen. Daarmee wordt het vorige record van september, toen Microsoft 964 kwetsbaarheden adresseerde, alweer ruimschoots overtroffen. Een indrukwekkend aantal, maar tegelijkertijd een duidelijk signaal dat het beheren van kwetsbaarheden voor organisaties steeds uitdagender…
Lees meerMeer dan 1.300 kwetsbaarheden in Debian 13: waarom alleen patchen niet genoeg is
Debian heeft een omvangrijke beveiligingsupdate uitgebracht voor Debian 13 ‘Trixie’. De update voor de Linux 6.12 LTS-kernel adresseert maar liefst 1.313 CVE’s. Een indrukwekkend aantal, dat op het eerste gezicht misschien reden geeft tot enige paniek. Toch vertelt dat getal maar een deel van het verhaal. De update laat vooral goed zien hoe het landschap…
Lees meerWaarom NDR onmisbaar wordt in het moderne SOC
Securityteams beschikken tegenwoordig over meer informatie dan ooit. Endpoint Detection & Response (EDR), SIEM, identity security, cloud security en threat intelligence leveren continu signalen over wat er binnen een IT-omgeving gebeurt. Toch blijft er één bron van informatie die soms wordt onderschat: het netwerk. Juist nu Security Operations Centers steeds meer gebruikmaken van automatisering en…
Lees meer