Berichten door Ronald
Tijd voor taart!
Access42 viert haar eerste lustrum. 5 jaar geleden is Access42 opgericht door Ronald Kingma. Begonnen als een droom, een plan en nu al een heel mooi stukje geschiedenis. Wij zijn trots op de afgelopen 5 jaar en bedanken graag al onze inspirerende klanten, partners en collega’s die dit mogelijk hebben gemaakt. Een mooi moment om…
Lees meerCVE-2021-22005: Kritische File Upload kwetsbaarheid in VMware vCenter Server

Bron: VMWare en Tenable VMware heeft een advies gepubliceerd waarin 19 kwetsbaarheden worden aangepakt, waaronder een kritieke fout in vCenter Server die naar verluidt eenvoudig te misbruiken is. Achtergrond Op 21 september publiceerde VMware een beveiligingsadvies over 19 kwetsbaarheden in vCenter Server, de gecentraliseerde beheersoftware voor VMware vSphere-systemen. De volledige lijst met gepatchte kwetsbaarheden omvat:…
Lees meerICT Cup 2021
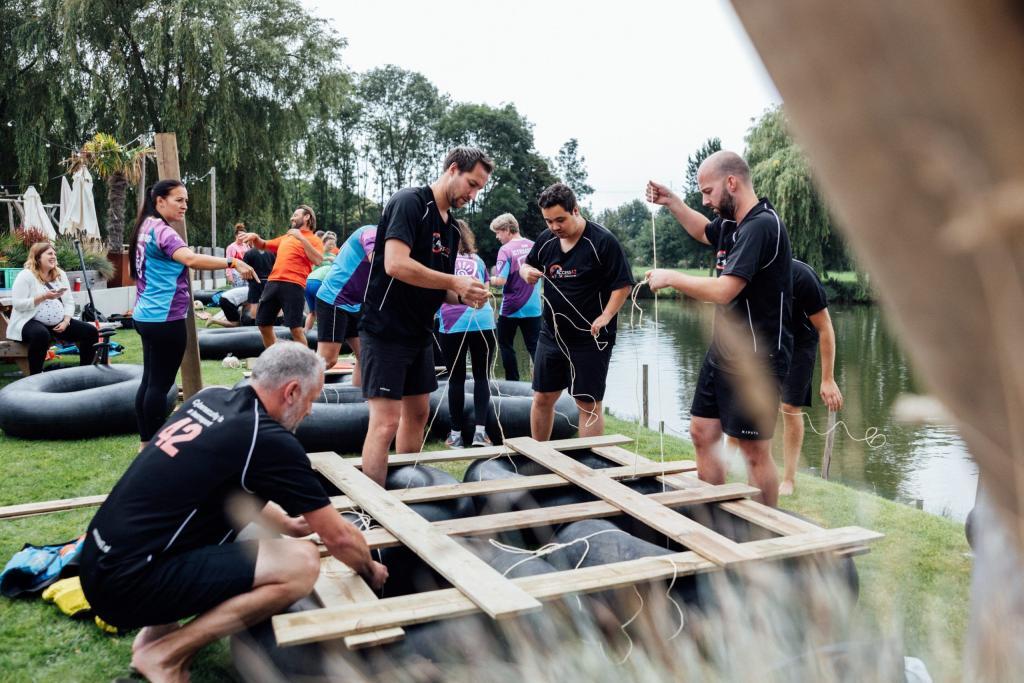
Cybersecurity is een teamsport! Access42 heeft vrijdag 10 september meegedaan met de ICT Cup. Een leuke dag sporten, actie, teambuilding, netwerken en samenwerking. En het meest belangrijke, de strijd tegen de genadeloze ziekte ALS. Totaal is er meer dan € 45.000,- opgehaald. Heb je nog niets gegeven? Doneren kan alsnog via de link Hieronder een…
Lees meerWindows zero-day MSHTML aanval – zorg dat je geen slachtoffer wordt
Microsoft waarschuwt Office-gebruikers voor een bug die CVE-2021-40444 wordt genoemd. De bug wordt omschreven als de ‘Microsoft MSHTML Remote Code Execution Vulnerability’. De bug heeft nog geen patch, dus het is wat bekend staat als een zero-day, steno voor “de ethische hackers waren de niet-ethische hackers nul dagen voor met een patch voor deze kwetsbaarheid”. De…
Lees meerCVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065: Vier Zero-Day Kwetsbaarheden in Microsoft Exchange Server actief misbruikt.
Vier “zero-day”-kwetsbaarheden in Microsoft Exchange-servers zijn in het wild gebruikt in “chained” aanvallen. bron: Tenable Achtergrond Op 2 maart publiceerde Microsoft out-of-band advisories om vier zero-day kwetsbaarheden in Microsoft Exchange Server aan te pakken die actief en in het wild zijn misbruikt. CVE Vulnerability Type CVSSv3 CVE-2021-26855 Server-Side Request Forgery (SSRF) 9.1 CVE-2021-26857 Insecure Deserialization…
Lees meerCVE-2020-15999, CVE-2020-17087: Google Chrome FreeType and Microsoft Windows Kernel Zero Days Exploited in the Wild

Bron: Google, Tenable Een paar zero-day kwetsbaarheden in Google Chrome (CVE-2020-15999) en Microsoft Windows (CVE-2020-17087) werden “aan elkaar geketend” en in het wild misbruikt in gerichte aanvallen. Een aparte kwetsbaarheid in Chrome (CVE-2020-16009) is ook in het wild misbruikt. Achtergrond Op 20 oktober heeft Google een (stable channel) update voor Chrome for Desktop uitgebracht om…
Lees meerMulti-layered Threat Protect & Shared Intelligence

Vanuit Access42 zien wij al enige tijd dat ruim 93% van alle geslaagde aanvallen start met een e-mail. Het zou natuurlijk mooi zijn als de e-mail security oplossing (first-line) aan de endpoint (last-line) kan laten weten dat dat een bijlage malicieus is en dat deze niet geopend moet worden. Als Access42 werken wij op het…
Lees meerCVE-2020-1472: Geavanceerde Persistent Threat Actors gebruiken Zerologon kwetsbaarheid in Exploit Chain met niet gepatchte kwetsbaarheden.
Bron: Tenable, CISA Amerikaanse overheidsinstellingen geven gezamenlijk cybersecurityadvies uit en waarschuwen dat advanced threat groups kwetsbaarheden aan elkaar koppelen om toegang te krijgen tot overheidsnetwerken en om privileges te verhogen. Vanuit het Nederlandse NCSC is dit advies (nog) niet overgenomen. Achtergrond Op 9 oktober publiceerde het CISA (Cybersecurity Infrastructure Security Agency) en het FBI (Federal…
Lees meerCVE-2020-11896, CVE-2020-11897, CVE-2020-11901: Ripple20 Zero-Day kwetsbaarheid in Treck TCP/IP bibliotheken.

Eind juni 2020 hebben onderzoekers van het Israëlische firma JSOF informatie gepubliceerd over 19 kwetsbaarheden binnen de Treck TCP/IP stack. Deze kwetsbaarheden lopen uiteen van Remote Code Execution (RCE) tot het openbaar maken van gevoelige informatie. Dat brengt een breed scala aan risico’ s met zich mee voor systemen die ongepatched zijn. Achtergrond De Ripple20-kwetsbaarheden…
Lees meer