Berichten door Ronald
NCSC bevestigt actief misbruik van macOS Screen Sharing-lek: direct patchen én controleren op compromittering

Een kwetsbaarheid in de Screen Sharing-functionaliteit van macOS wordt actief misbruikt. Aanvallers kunnen zonder geldige inloggegevens toegang krijgen tot kwetsbare Macs. Het Nationaal Cyber Security Centrum heeft meldingen ontvangen over meerdere getroffen systemen waarop poort 5900 vanaf het internet bereikbaar was. In alle gemelde gevallen hadden de aanvallers roottoegang verkregen en een Monero-cryptominer geïnstalleerd. Organisaties…
Lees meerMicrosoft Patch Tuesday augustus 2026: 398 kwetsbaarheden en één actief misbruikt zero-daylek

Bron: Tenable Research Special Operations Microsoft heeft op 11 augustus 2026 een omvangrijke reeks beveiligingsupdates uitgebracht. Volgens de analyse van Tenable verhelpt deze Patch Tuesday in totaal 398 kwetsbaarheden. Daarvan zijn er 42 als kritiek beoordeeld, 355 als belangrijk en één als gemiddeld. Drie kwetsbaarheden worden als zero-day aangemerkt, waarvan er één al actief wordt…
Lees meerWaarom AI vraagt om een andere manier van pentesten

AI wordt in hoog tempo onderdeel van de dagelijkse bedrijfsvoering. Medewerkers gebruiken Microsoft Copilot of ChatGPT om documenten samen te vatten, ontwikkelteams bouwen toepassingen met Azure OpenAI en steeds meer organisaties experimenteren met AI-agents die zelfstandig informatie kunnen ophalen of acties kunnen uitvoeren. Dat biedt veel mogelijkheden, maar introduceert ook beveiligingsrisico’s die met een traditionele…
Lees meerExposure First: cybersecurity in het tijdperk van AI

Afgelopen donderdag (4 juni) vond de 5e editie van de Cybersecurity Summit plaats. Een dag waarop klanten, partners en securityprofessionals samenkwamen om stil te staan bij de ontwikkelingen die het cybersecuritylandschap op dit moment fundamenteel veranderen. Deze blog is geschreven door Ronald Kingma en verwoordt de rode draad van de dag: AI versnelt het speelveld,…
Lees meerClaude Mythos: het water stijgt, maar hebben we onze digitale deltawerken op orde?

Een dreiging die je ziet aankomen, maar niet kunt stoppen met oude middelen Nederland heeft niet gewacht tot het water opnieuw toesloeg. Na de watersnoodramp werden de deltawerken gebouwd, niet als reactie op één incident, maar als antwoord op een structureel risico. Een dreiging die je niet elke dag ziet, maar waarvan je weet dat…
Lees meerAI in softwareontwikkeling: innovatie versnellen zonder je security uit het oog te verliezen
Bron: Tenable / Access42 Artificial Intelligence verandert softwareontwikkeling fundamenteel. Waar development vroeger draaide om handmatig coderen, zien we nu een sterke opkomst van AI-gedreven ontwikkeling, van code completion tot volledig gegenereerde applicaties. Deze trend, ook wel “vibe coding” genoemd, maakt het mogelijk om sneller dan ooit software te bouwen. Maar die snelheid heeft een keerzijde.…
Lees meerCybersecurity Summit 2026 – Exposure First
Graag nodigen wij je uit voor de Cybersecurity Summit 2026, die plaatsvindt op 4 juni a.s. in de Prodentfabriek in Amersfoort. Het centrale thema dit jaar is: Exposure First, met een sterke focus op Exposure Management én Human Risk. Cybersecurity draait vandaag de dag niet alleen om technologie. Het gaat om volledig inzicht in je aanvalsoppervlak én het begrijpen…
Lees meerVanuit de Tenable Guardian Summit: Waarom Exposure Management de kern is van moderne cybersecurity
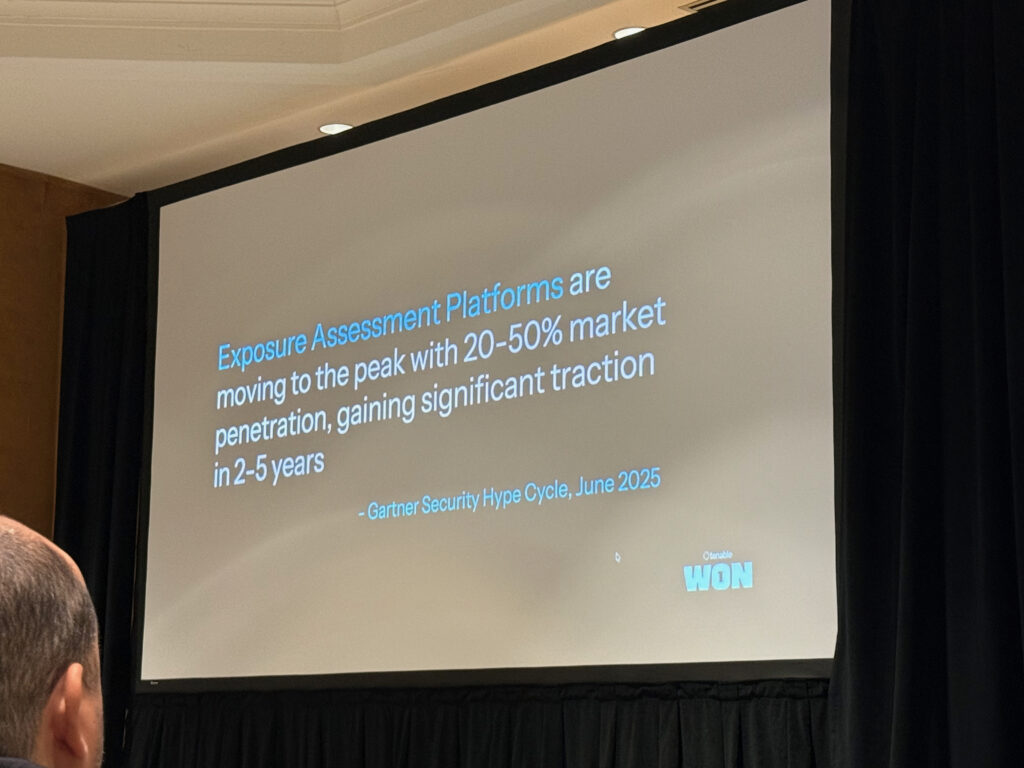
Afgelopen week had ik de unieke kans om namens Access42 deel te nemen aan de Tenable Guardian Summit in de Verenigde Staten. Als Tenable Guardian (de hoogste technische certificering binnen het Tenable Assure-programma) ben ik uitgenodigd omdat ik heb laten zien over het hoogste niveau van expertise en toewijding te beschikken om cyberrisico’s effectief te…
Lees meerCybersecurity in 2026: waarom exposure management het fundament wordt van het SOC in Nederland

De voorspellingen voor cybersecurity in 2026 laten weinig ruimte voor nuance. AI versnelt aanvallen, cloud vergroot het aanvalsoppervlak en identiteiten — vooral machine-identiteiten — zijn uitgegroeid tot het primaire doelwit van aanvallers. Tegelijkertijd worstelen veel Nederlandse organisaties met een tekort aan securityspecialisten, toenemende compliance-druk door NIS2 en SOC’s die vooral reactief zijn ingericht. De conclusie…
Lees meer