Berichten door Ronald
Dataprotectie in een wereld van cloud, AI en menselijk gedrag
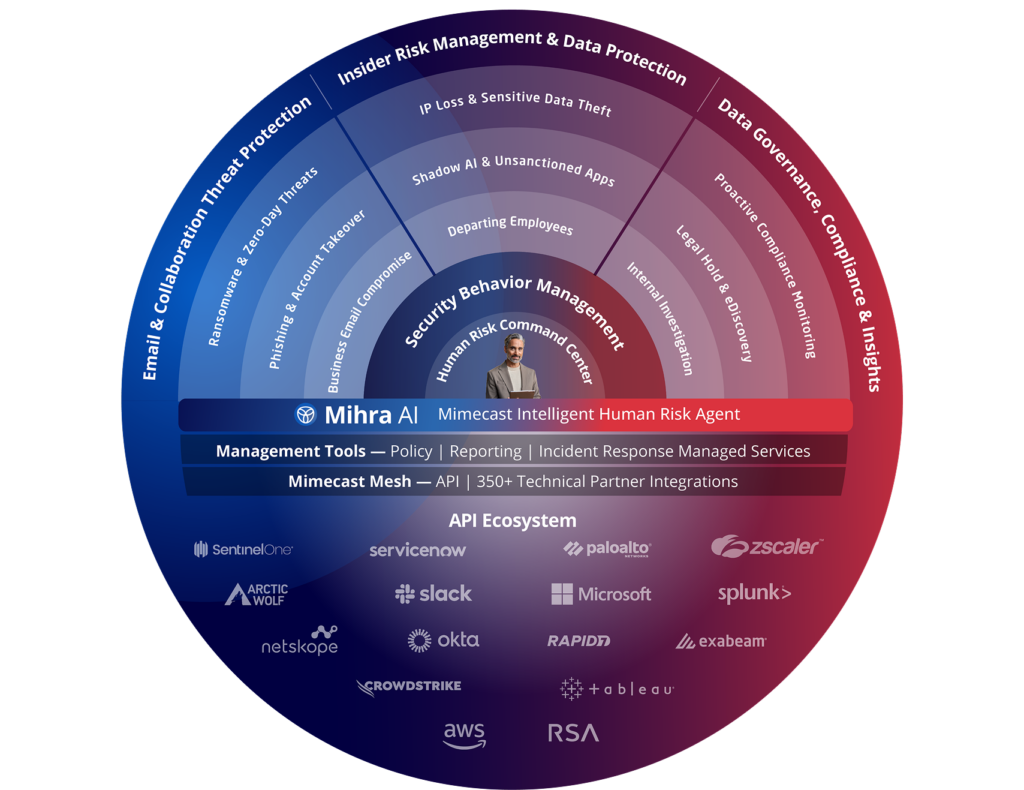
De manier waarop we met bedrijfsdata werken is de afgelopen jaren fundamenteel veranderd. Documenten staan niet meer uitsluitend op een fileserver binnen het bedrijfsnetwerk, medewerkers werken vanuit verschillende locaties en informatie beweegt continu tussen endpoints, Microsoft 365, cloudplatformen, SaaS-applicaties en externe partijen. Daar is inmiddels nog een belangrijke ontwikkeling bijgekomen: generatieve AI. Medewerkers gebruiken AI…
Lees meerEen SOC dat leert van de mensen die jouw omgeving kennen
Een goede securityanalist onderzoekt een melding en begrijpt waarom deze relevant is voor jouw organisatie. Die kennis is waardevol. Zeker wanneer je haar kunt gebruiken om een volgende melding beter te beoordelen. Bij Access42 gebruiken we Stellar Cyber voor ons Security Operations Center (SOC). Daarom volgen we de ontwikkeling waarmee Stellar Cyber de feedback van…
Lees meerCRA-meldplicht van kracht: wat betekent dit voor jouw organisatie?
Een beveiligingslek in je product wordt actief misbruikt. Terwijl ontwikkelaars aan een oplossing werken, onderzoeken securityspecialisten de impact en stellen klanten vragen. Sinds 11 september 2026 komt daar voor fabrikanten die onder de Cyber Resilience Act (CRA) vallen een verplichting bij: tijdig melden. Vanaf die datum moeten zij actief misbruikte kwetsbaarheden en ernstige incidenten die…
Lees meerMicrosoft Patch Tuesday september 2026: 964 kwetsbaarheden en twee actief misbruikte zero-days

Microsoft heeft tijdens de Patch Tuesday van september een recordaantal van 964 kwetsbaarheden verholpen. Daarvan zijn 104 kwetsbaarheden als Critical aangemerkt en 860 als Important. Alsof dat aantal nog niet genoeg reden is om in actie te komen, bevinden zich onder de updates ook twee zero-day kwetsbaarheden die al daadwerkelijk door aanvallers worden misbruikt. 964…
Lees meerVan kwetsbaarheden naar aanvalspaden: Tenable One kijkt door de ogen van de aanvaller
Een lijst met duizenden kwetsbaarheden vertelt je nog niet waar je écht risico loopt. De belangrijkste vraag is uiteindelijk: wat kan een aanvaller op dit moment daadwerkelijk tegen onze organisatie? Met de nieuwe Adversary View in Tenable One wil Tenable precies die vraag beter gaan beantwoorden. Organisaties verzamelen tegenwoordig enorme hoeveelheden securitydata. Kwetsbaarheden, misconfiguraties, identiteitsrisico’s,…
Lees meerTot €1.250 subsidie voor een cyberweerbaarder bedrijf
Cybersecurity verbeteren, maar beperkte tijd of budget? Voor kleine bedrijven en zzp’ers is er vanaf 7 september 2026opnieuw een interessante subsidieregeling beschikbaar. Met Mijn Cyberweerbare Zaak kunnen ondernemers tot €1.250 subsidie ontvangen voor concrete maatregelen die de digitale weerbaarheid van hun organisatie verbeteren. En dat is geen overbodige luxe. Juist micro- en kleine bedrijven nemen…
Lees meerCybercrimebeeld Nederland 2026: cybercrime wordt sneller, slimmer en professioneler

Het nieuwe Cybercrimebeeld Nederland 2026 van het Openbaar Ministerie en de politie laat zien hoe sterk het cyberdreigingslandschap aan het veranderen is. Cybercriminelen opereren steeds minder als individuele hackers en steeds vaker als onderdeel van een internationaal ecosysteem van specialisten, dienstverleners en criminele infrastructuur. Tegelijkertijd zorgt kunstmatige intelligentie ervoor dat aanvallen sneller kunnen worden voorbereid…
Lees meerKwetsbaarheden vinden is niet genoeg: van Exposure Management naar Patch Management

Vrijwel iedere organisatie scant tegenwoordig op kwetsbaarheden. Vulnerability Management heeft daarmee een vaste plek gekregen binnen cybersecurity. Dat is een goede ontwikkeling, maar het zorgt tegelijkertijd voor een nieuwe uitdaging. Want wat doe je met duizenden gevonden kwetsbaarheden? Een scan kan in een gemiddelde IT-omgeving al snel honderden of duizenden bevindingen opleveren. Een deel daarvan…
Lees meerDe Cyberbeveiligingswet is per vandaag van kracht

Afgelopen juni schreven we al over de komst van de Cyberbeveiligingswet in ons artikel Cyberbeveiligingswet: Wat verandert er in 2026?. Vanaf vandaag, 15 augustus, is de Cyberbeveiligingswet (de Nederlandse implementatie van de NIS2-richtlijn) officieel van kracht. Of jouw organisatie onder deze wet valt, hangt af van de sector waarin je actief bent en de omvang van…
Lees meer