Nieuws
Claude Mythos: het water stijgt, maar hebben we onze digitale deltawerken op orde?

Een dreiging die je ziet aankomen, maar niet kunt stoppen met oude middelen Nederland heeft niet gewacht tot het water opnieuw toesloeg. Na de watersnoodramp werden de deltawerken gebouwd, niet als reactie op één incident, maar als antwoord op een structureel risico. Een dreiging die je niet elke dag ziet, maar waarvan je weet dat…
Lees meerAI in softwareontwikkeling: innovatie versnellen zonder je security uit het oog te verliezen
Bron: Tenable / Access42 Artificial Intelligence verandert softwareontwikkeling fundamenteel. Waar development vroeger draaide om handmatig coderen, zien we nu een sterke opkomst van AI-gedreven ontwikkeling, van code completion tot volledig gegenereerde applicaties. Deze trend, ook wel “vibe coding” genoemd, maakt het mogelijk om sneller dan ooit software te bouwen. Maar die snelheid heeft een keerzijde.…
Lees meerCybersecurity Summit 2026 – Exposure First
Graag nodigen wij je uit voor de Cybersecurity Summit 2026, die plaatsvindt op 4 juni a.s. in de Prodentfabriek in Amersfoort. Het centrale thema dit jaar is: Exposure First, met een sterke focus op Exposure Management én Human Risk. Cybersecurity draait vandaag de dag niet alleen om technologie. Het gaat om volledig inzicht in je aanvalsoppervlak én het begrijpen…
Lees meerCyberaanval op Europese Commissie: De noodzaak van robuuste cloudbeveiliging
De recente cyberaanval op de Europese Commissie, waarbij een hacker claimt 350GB aan data te hebben ontvreemd uit de AWS-cloudinfrastructuur, onderstreept pijnlijk dat zelfs de best beveiligde instituten kwetsbaar zijn. Bij Access42 zien we dit incident als een kritiek leermoment voor organisaties die vertrouwen op cloudplatformen. De aanval op het Europa.eu-platform toont aan dat beveiliging…
Lees meerDe Odido-hack: wat er misging en wat het zegt over cybersecurity in Nederland

Het is inmiddels een van de grootste datalekken in de Nederlandse geschiedenis. In het weekend van 7 en 8 februari 2026 wisten hackers van de beruchte groep ShinyHunters binnen te dringen in de systemen van Odido. De gegevens van ruim 6,2 miljoen klanten van Odido en dochteronderneming Ben zijn daarbij buitgemaakt. Dat is meer dan…
Lees meerVanuit de Tenable Guardian Summit: Waarom Exposure Management de kern is van moderne cybersecurity
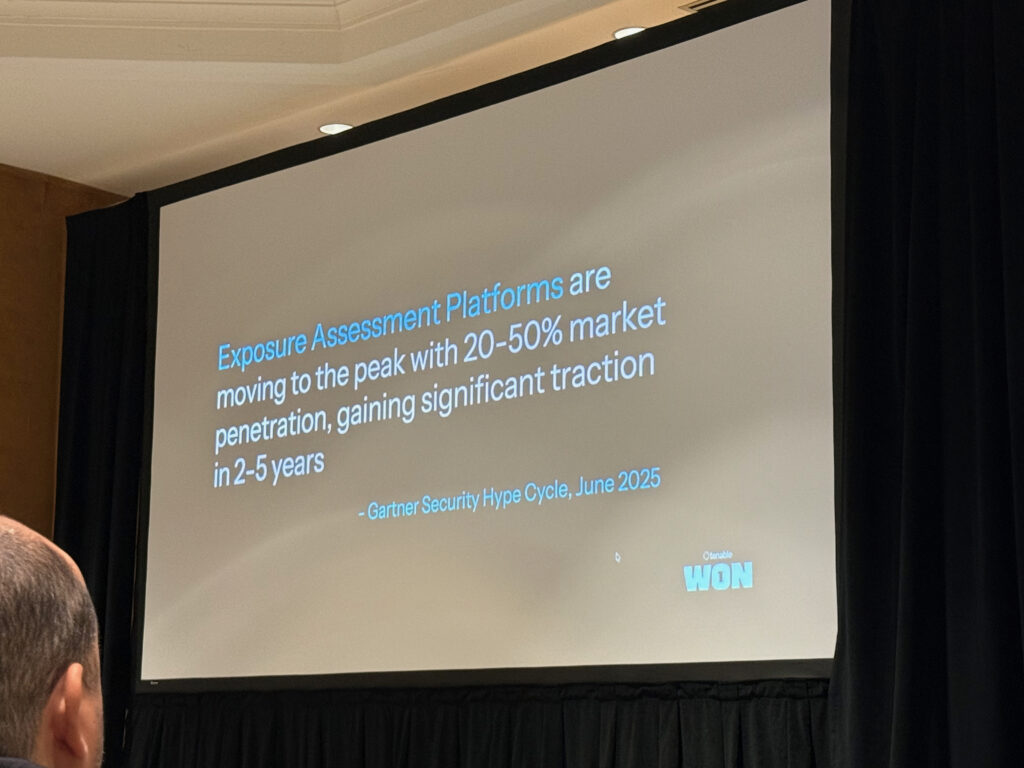
Afgelopen week had ik de unieke kans om namens Access42 deel te nemen aan de Tenable Guardian Summit in de Verenigde Staten. Als Tenable Guardian (de hoogste technische certificering binnen het Tenable Assure-programma) ben ik uitgenodigd omdat ik heb laten zien over het hoogste niveau van expertise en toewijding te beschikken om cyberrisico’s effectief te…
Lees meerCybersecurity in 2026: waarom exposure management het fundament wordt van het SOC in Nederland

De voorspellingen voor cybersecurity in 2026 laten weinig ruimte voor nuance. AI versnelt aanvallen, cloud vergroot het aanvalsoppervlak en identiteiten — vooral machine-identiteiten — zijn uitgegroeid tot het primaire doelwit van aanvallers. Tegelijkertijd worstelen veel Nederlandse organisaties met een tekort aan securityspecialisten, toenemende compliance-druk door NIS2 en SOC’s die vooral reactief zijn ingericht. De conclusie…
Lees meerVeilige feestdagen gewenst.

Eén ingang. Eén kwetsbaarheid. Eén aanval is genoeg. Met Pentesting, Exposure Management, 24/7 monitoring, snelle detectie en effectieve incident response helpt Access42 organisaties ransomware voor te blijven. 🎅 Santa’s watching. So are we. Veilige feestdagen gewenst.
Lees meerReact2Shell: Kritieke kwetsbaarheid in React Server Components

bron: Tenable, Access42 SOC Op 3 december 2025 heeft het team van React een ernstige kwetsbaarheid bekendgemaakt: CVE-2025-55182. Deze bug, React2Shell, treft de “React Server Components” (RSC) en maakt het mogelijk om zonder authenticatie remote code uit te voeren op een server. Wat houdt de kwetsbaarheid in? De fout zit in onveilige deserialisatie van data…
Lees meer