Nieuws
Expect the unexpected
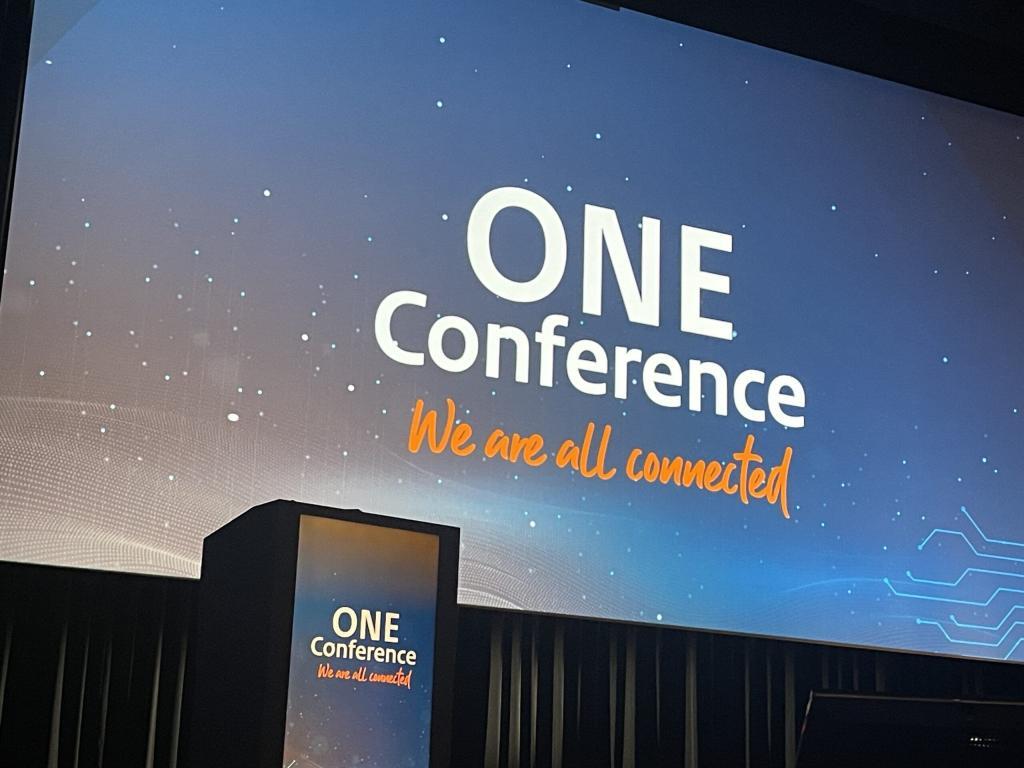
Op 3 en 4 oktober mocht ik aanwezig zijn bij de ONE Conference: twee dagen in het teken van het delen van kennis en best practices rondom cybersecurity voor en door zowel het private als publieke domein. In deze blog een terugblik op twee leerzame dagen waarbij ik het mooi vind om te zien dat…
Lees meerIDM Europe

Hierbij nodigen we u uit om als VIP-gast deel te nemen aan de jaarlijkse Identity and Access Management Conference die plaatsvindt op 4 oktober in Van der Valk hotel te Utrecht. Dit evenement is opgezet om leiders en professionals binnen de markt samen te brengen om hun expertise te delen over de laatste trends, best practices en uitdagingen…
Lees meerSecurity Awareness beschermt je niet tegen aanvallers!
Regelmatig vragen we onze medewerkers een blog te schrijven. Deze keer een blog door Jasper Dijkgraaf, security consultant en account manager bij Access42. Iedereen heeft ze recent wel gelezen; de opmerkingen op LinkedIn wanneer er weer een datalek of ransomware besmetting is geconstateerd. “Train je gebruikers en voorkom datalekken en cyberaanvallen!” Mag ik daar heel direct…
Lees meerHoe ChatGPT cyberdreigingen transformeert
Herinner je je nog de tijd van “heitje voor een karweitje” en de kwajongensstreken waarbij je in bomen klom, schuilplaatsen maakte of appels stal uit de boomgaard van de buurman? Het waren onschuldige tijden en inmiddels zo goed als verleden tijd. Tegenwoordig bevinden we ons in een ander tijdperk; een digitaal tijdperk dat zowel jongeren…
Lees meerAccess42 SOC Platform
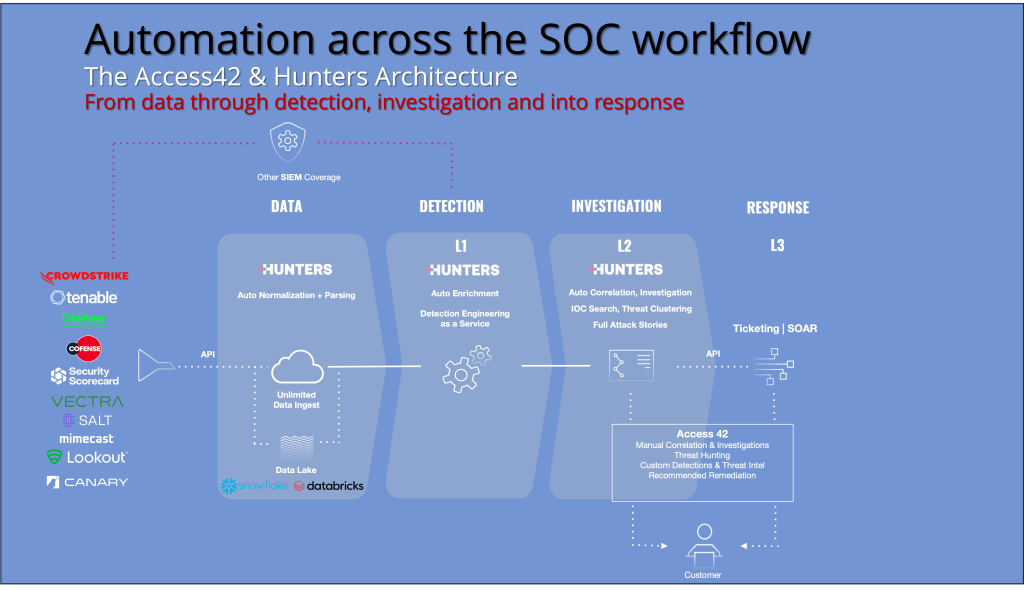
Zoals we hebben aangegeven tijdens onze 2nd Cyber Security Summit op 15 juni jl., werkt Access42 samen met Hunters en maken we gebruik van het platform van Hunters voor onze Managed SIEM. Managed SIEM is een complete SIEM dienstverlening op basis van het aantal hosts (wij tellen niet het aantal IP adressen of network devices),…
Lees meerMoeten alle high privileged accounts beschikbaar zijn tijdens de zomervakantie?
Wanneer hebben gebruikers welke toegang nodig? Het verlenen van permanente toegang tot privileged accounts is in strijd met het principe van least privilege en brengt aanzienlijke risico’s met zich mee. We zien dit ook vaak terug bij het uitvoeren van pentesten, waarbij we na initiële access zeer gemakkelijk rechten kunnen verhogen en onszelf toegang kunnen…
Lees meerDe klant is in gevaar…

Afgelopen week las ik een interessant artikel op LinkedIn waarin Amit Yoran (CEO van Tenable) zijn zorgen uit over de security van Microsoft en beschuldigt hij Microsoft van nalatigheid. De aanleiding van het artikel was de afhandeling van Microsoft van enkele kwetsbaarheden. Met de kritische kwetsbaarheid die door Tenable is gevonden, kon toegang worden verkregen…
Lees meerCVE-2023-20593 – AMD ‘Zenbleed’ Cross-Process Information Leak
Bron: AMD, Tenable, Access42, NCSC, TheHackerNews Wij informeren u preventief via deze blog, zoals wij eerder ook deden voor de Spectre en Meltdown kwetsbaarheid voor Intel processoren. Afgelopen 24 juli 2023 heeft een medewerker van Google Information Security Engineering (Tavis Ormandy) informatie vrijgegeven over een kwetsbaarheid welke hij onderzocht heeft met betrekking tot AMD microprocessors. Het betreft een…
Lees meerVisie op Cybersecurity – Waarom is SIEM onderdeel van het probleem?
15 juni hebben wij voor de 2e keer onze Cybersecurity Summit georganiseerd. Een dag vol interessante sessies en visies rondom cybersecurity. In deze blog wil ik verder ingaan op de cybersecurity visie van Access42. Cybercriminelen bepalen op dit moment het tempo van innovatie. Het veranderende dreigingslandschap een stap voor blijven, is de belangrijkste sleutel tot een…
Lees meer