Berichten door gebruiker
Unmasking Web Vulnerabilities: A Tale of Default Admin Credentials and PHP Command Execution (CVE-2024-22076)

MyQ Print Server before 8.2 patch 43 allows Remote Code Execution. Reporters/authorsDylan Wesselink, Edwin Siebel Introduction In the ever-evolving landscape of cybersecurity, penetration testing remains a crucial tool for identifying and addressing vulnerabilities before malicious actors can exploit them. Recently, our team embarked on a penetration testing assessment that uncovered a vulnerability in the MyQ…
Lees meerGo for platinum! – Tenable Guardian Summit 2024

Het eerste weekend van februari was de SKO van Tenable, onderdeel hiervan is de Guardian Summit. Ik mocht als Tenable Guardian1 aansluiten en de reis naar Dallas ondernemen. Drie dagen vol technische trainingen, workshops en aansluitend een Capture The Flag (CTF). Tijdens de Guardian Summit heb ik inzicht gekregen in de roadmap en visie van de verschillende Tenable-oplossingen. In…
Lees meerNCSC waarschuwt voor actief geëxploiteerde Juniper pre-auth RCE-exploit chain

Het NCSC waarschuwde vandaag via een advisory om Juniper devices netwerken zo snel mogelijk te beveiligen tegen vier kwetsbaarheden die nu worden gebruikt in RCE-aanvallen (Remote Code Execution) als onderdeel van een pre-auth-exploit chain. De waarschuwing komt een week nadat Juniper zijn advisory had bijgewerkt om klanten te informeren dat de zwakke plekken in Junipers…
Lees meerCybersecurity en de tweede kamer verkiezingen
Met de tweede kamer verkiezingen voor de deur leek het mij goed om eens wat verder in te zoomen op het thema cybersecurity. En dan niet de eventuele veiligheid van ons stemsysteem, maar wat de partijen zeggen over informatiebeveiliging of cybersecurity in hun programma’s. Het blijft wel lastig om niet je eigen politieke kleur mee…
Lees meerSamenwerking CrowdStrike & SALT
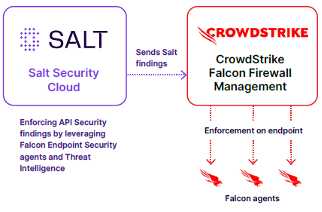
Samenwerken om volledig inzicht te krijgen in het API-gerichte aanvalsoppervlak naast auditing, aanvalsdetectie en blokkering Bescherming tegen API-bedreigingen vereist diepgaand inzicht en flinke runtimebescherming. Door het Salt Security API Protection Platform te integreren met het CrowdStrike Falcon Platform, kunnen klanten nu een 360-graden zicht krijgen op API-beveiligingsrisico’s. Daarbij krijgen zij unieke inzichten in het aanvalsoppervlak…
Lees meerIDM Europe

Hierbij nodigen we u uit om als VIP-gast deel te nemen aan de jaarlijkse Identity and Access Management Conference die plaatsvindt op 4 oktober in Van der Valk hotel te Utrecht. Dit evenement is opgezet om leiders en professionals binnen de markt samen te brengen om hun expertise te delen over de laatste trends, best practices en uitdagingen…
Lees meerMoeten alle high privileged accounts beschikbaar zijn tijdens de zomervakantie?
Wanneer hebben gebruikers welke toegang nodig? Het verlenen van permanente toegang tot privileged accounts is in strijd met het principe van least privilege en brengt aanzienlijke risico’s met zich mee. We zien dit ook vaak terug bij het uitvoeren van pentesten, waarbij we na initiële access zeer gemakkelijk rechten kunnen verhogen en onszelf toegang kunnen…
Lees meerDe klant is in gevaar…

Afgelopen week las ik een interessant artikel op LinkedIn waarin Amit Yoran (CEO van Tenable) zijn zorgen uit over de security van Microsoft en beschuldigt hij Microsoft van nalatigheid. De aanleiding van het artikel was de afhandeling van Microsoft van enkele kwetsbaarheden. Met de kritische kwetsbaarheid die door Tenable is gevonden, kon toegang worden verkregen…
Lees meerVisie op Cybersecurity – Waarom is SIEM onderdeel van het probleem?
15 juni hebben wij voor de 2e keer onze Cybersecurity Summit georganiseerd. Een dag vol interessante sessies en visies rondom cybersecurity. In deze blog wil ik verder ingaan op de cybersecurity visie van Access42. Cybercriminelen bepalen op dit moment het tempo van innovatie. Het veranderende dreigingslandschap een stap voor blijven, is de belangrijkste sleutel tot een…
Lees meer