Dataprotectie in een wereld van cloud, AI en menselijk gedrag
25 september 2026
De manier waarop we met bedrijfsdata werken is de afgelopen jaren fundamenteel veranderd. Documenten staan niet meer uitsluitend op een fileserver binnen het bedrijfsnetwerk, medewerkers werken vanuit verschillende locaties en informatie beweegt continu tussen endpoints, Microsoft 365, cloudplatformen, SaaS-applicaties en externe partijen. Daar is inmiddels nog een belangrijke ontwikkeling bijgekomen: generatieve AI.
Medewerkers gebruiken AI om teksten samen te vatten, analyses te maken, code te schrijven of documenten te verbeteren. Dat biedt veel voordelen, maar zorgt tegelijkertijd voor een nieuwe uitdaging. Want wat gebeurt er wanneer iemand klantinformatie, broncode, financiële gegevens of intellectueel eigendom invoert in een AI-dienst die niet door de organisatie is goedgekeurd?
De centrale vraag bij dataprotectie verandert daardoor. Het gaat niet meer alleen om de vraag waar gevoelige informatie staat, maar vooral om hoe die informatie door de organisatie beweegt, wie ermee werkt en waar de data uiteindelijk terechtkomt.
De grenzen van traditionele DLP
Data Loss Prevention, kortweg DLP, bestaat natuurlijk al lange tijd. Traditionele DLP-oplossingen proberen gevoelige informatie te herkennen en aan de hand van vooraf ingestelde regels te bepalen wat gebruikers ermee mogen doen. Denk bijvoorbeeld aan het blokkeren van documenten met persoonsgegevens of het voorkomen dat bepaalde bestanden via e-mail naar buiten worden gestuurd.
Die aanpak heeft nog steeds waarde, maar sluit niet altijd goed aan op de manier waarop organisaties tegenwoordig werken. Een bestand kan op zichzelf volkomen legitiem zijn en toch op een ongewenste manier worden gebruikt. Andersom kan een te strikte regel een medewerker tegenhouden bij een activiteit die voor zijn of haar werk juist noodzakelijk is.
De context rondom de handeling wordt daardoor steeds belangrijker. Wie verplaatst het bestand? Waar komt het vandaan? Waar gaat het naartoe? Is deze activiteit normaal voor deze medewerker? Is de bestemming bekend en toegestaan? En zijn er andere signalen die erop wijzen dat er mogelijk sprake is van een verhoogd risico?
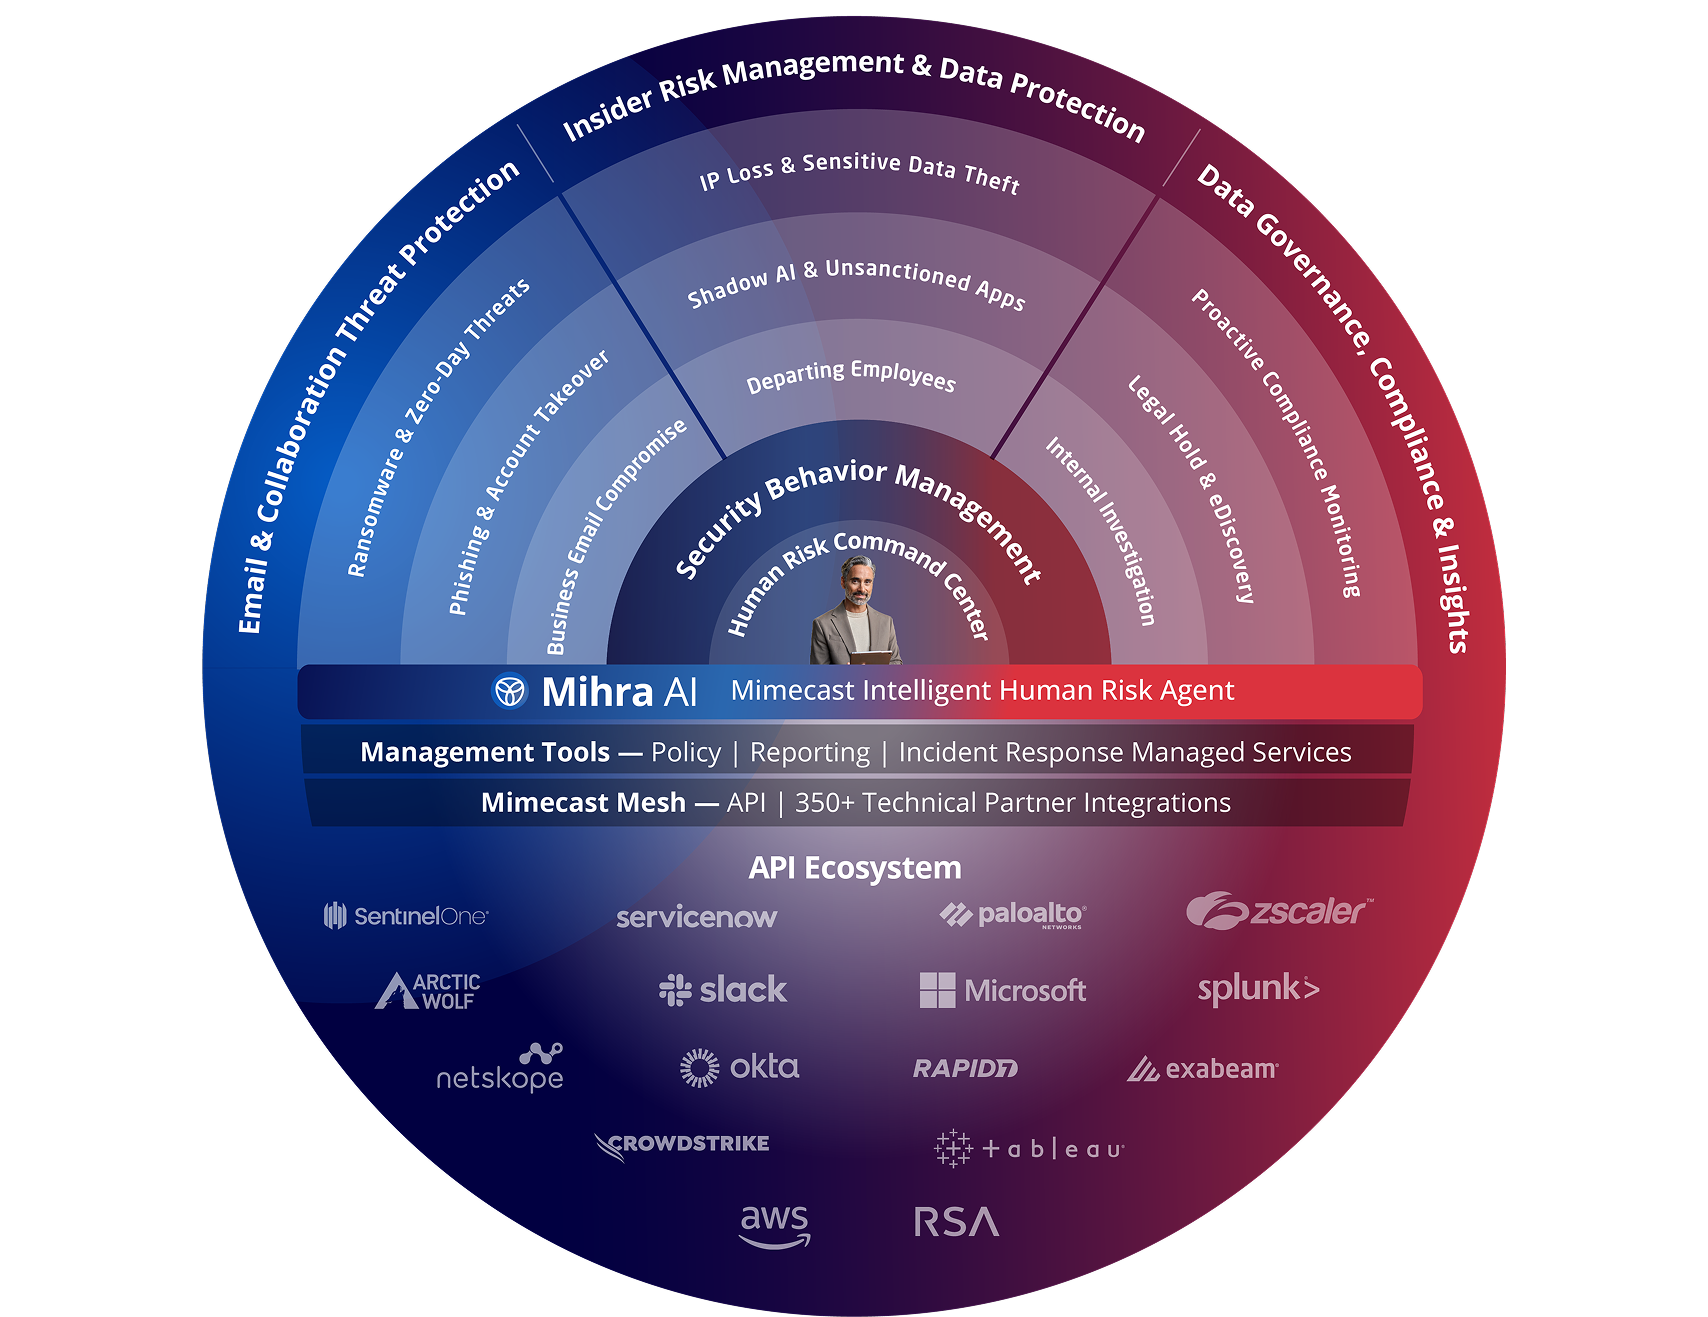
Mimecast positioneert Incydr vanuit precies die gedachte. In plaats van uitsluitend te vertrouwen op statische regels en classificaties kijkt Incydr naar databewegingen en de context waarin deze plaatsvinden. Daarbij kan de oplossing activiteiten op endpoints, via browsers, e-mail en cloudomgevingen zichtbaar maken en deze relateren aan gebruikers en risico-indicatoren. Het verschil lijkt subtiel, maar is belangrijk. We gaan hiermee van “mag dit bestand de organisatie verlaten?” naar “is het logisch dat deze gebruiker deze informatie op dit moment naar deze bestemming verplaatst?”
Insider risk is meer dan een kwaadwillende medewerker
Bij dataverlies denken we al snel aan aanvallers van buiten de organisatie. In werkelijkheid kunnen medewerkers zelf eveneens een belangrijke rol spelen bij het ontstaan van datarisico’s. Dat betekent overigens niet automatisch dat iemand kwaadwillende intenties heeft.
Een medewerker kan per ongeluk een document naar het verkeerde e-mailadres sturen, bestanden in een persoonlijke cloudomgeving plaatsen om thuis verder te werken of vertrouwelijke informatie in een AI-tool plakken zonder zich bewust te zijn van de mogelijke gevolgen. Daarnaast zijn er situaties waarin iemand bewust informatie meeneemt, bijvoorbeeld voorafgaand aan een overstap naar een andere werkgever.
Juist daarom is insider risk een bruikbaarder begrip dan uitsluitend insider threat. Het gaat om het risico dat ontstaat doordat mensen toegang hebben tot waardevolle bedrijfsinformatie en daar tijdens hun dagelijkse werkzaamheden voortdurend handelingen mee uitvoeren.
Een effectieve aanpak moet daarom onderscheid kunnen maken tussen een menselijke fout, normaal werkgedrag en een activiteit die daadwerkelijk nader onderzoek verdient. Incydr brengt hiervoor informatie over databewegingen en gebruikersgedrag samen en gebruikt risico-indicatoren om securityteams te helpen gebeurtenissen te prioriteren. Het doel daarvan is niet om iedere actie van een medewerker als verdacht te behandelen, maar om juist de activiteiten naar voren te halen die meer aandacht verdienen.
AI zorgt voor een nieuw datavraagstuk
Generatieve AI maakt dit vraagstuk nog relevanter. Het gebruik van AI beperkt zich allang niet meer tot een kleine groep technisch georiënteerde medewerkers. Marketing, development, finance, HR en andere afdelingen gebruiken AI inmiddels voor allerlei dagelijkse werkzaamheden. Dat betekent dat bedrijfsdata ook een nieuwe route naar buiten heeft gekregen.
Een medewerker kan bijvoorbeeld een contract laten samenvatten, een stuk broncode door een AI-model laten controleren of een klantvraag inclusief bijbehorende gegevens in een publieke AI-tool invoeren. Vanuit productiviteit bekeken is dat begrijpelijk. Vanuit dataprotectie ontstaat echter de vraag of die informatie de organisatie op die manier had mogen verlaten. Het simpelweg blokkeren van alle AI-diensten is meestal geen aantrekkelijke oplossing. Daarmee worden ook legitieme toepassingen geraakt en ontstaat het risico dat medewerkers alternatieve routes zoeken. Een organisatie heeft daarom eerst inzicht nodig in welke AI-diensten daadwerkelijk worden gebruikt en welke data daar naartoe beweegt.
Mimecast heeft Incydr de afgelopen periode nadrukkelijk in deze richting uitgebreid. De oplossing kan zicht geven op bestandsoverdrachten en copy-and-paste-activiteiten richting browsergebaseerde generatieve AI-diensten. Daarnaast richt Mimecast zich inmiddels ook op agentic AI: AI-agents die namens een gebruiker zelfstandig acties uitvoeren en toegang kunnen krijgen tot bedrijfsinformatie.
Dat laatste maakt het vraagstuk nog interessanter. In de toekomst is het namelijk niet altijd meer de medewerker zelf die een bestand kopieert of informatie verwerkt. Een AI-agent kan dat namens de gebruiker doen. Voor dataprotectie wordt het daardoor belangrijk om zowel de menselijke gebruiker als de digitale agent en de bijbehorende databeweging in samenhang te kunnen bekijken.
Zicht krijgen voordat je gaat blokkeren
Een belangrijk uitgangspunt bij moderne dataprotectie is dat niet iedere gebeurtenis dezelfde reactie nodig heeft. Wanneer iedere afwijkende handeling direct wordt geblokkeerd, bestaat de kans dat security de dagelijkse werkzaamheden onnodig belemmert. Wanneer er helemaal niet wordt ingegrepen, blijft het risico uiteraard bestaan. Het interessante zit daarom in het gebied daartussen.
Stel dat een medewerker voor zijn dagelijkse werk regelmatig bestanden deelt met een vaste leverancier. Dat hoeft geen aanleiding te zijn om in te grijpen. Wanneer diezelfde medewerker plotseling grote hoeveelheden documenten naar een persoonlijke cloudomgeving kopieert, kan dat wel reden zijn voor nader onderzoek. Zeker wanneer er tegelijkertijd andere risicosignalen zichtbaar zijn.
Incydr ondersteunt verschillende reacties op dit soort situaties. Afhankelijk van het risico kan een gebruiker bijvoorbeeld tijdens een handeling worden gewaarschuwd, gevraagd worden een activiteit te motiveren of kan een specifieke actie daadwerkelijk worden geblokkeerd. Ook kunnen controles worden aangepast voor specifieke gebruikers of groepen wanneer het risicoprofiel verandert.
Dat maakt dataprotectie meer risicogestuurd. In plaats van één generieke set regels voor iedereen kan de organisatie de zwaarte van de beveiligingsmaatregelen beter laten aansluiten op de situatie.
Data beweegt via veel meer kanalen dan e-mail
Een andere uitdaging is dat dataverlies via allerlei kanalen kan plaatsvinden. Natuurlijk blijft e-mail belangrijk, maar bestanden bewegen ook via browsers, cloudopslag, endpoints, USB-apparaten, code repositories en samenwerkingsplatformen. Juist het combineren van die verschillende bronnen geeft meer context.
Mimecast biedt binnen Incydr bijvoorbeeld mogelijkheden om externe bestandsdeling vanuit cloudopslag zoals OneDrive, Google Drive en Box zichtbaar te maken. Voor Microsoft 365 en Gmail kan worden gedetecteerd wanneer bestanden via zakelijke e-mail naar niet-vertrouwde ontvangers worden gestuurd.
Een afzonderlijke gebeurtenis hoeft niet direct bijzonder te zijn. Het wordt anders wanneer meerdere activiteiten bij dezelfde gebruiker samenkomen. Iemand die grote hoeveelheden bestanden downloadt, vervolgens documenten naar een persoonlijk cloudaccount kopieert en tegelijkertijd informatie naar een privé-e-mailadres verstuurt, laat een ander patroon zien dan iemand die één regulier bestand met een klant deelt. Dat is precies waarom context zo’n belangrijke rol speelt.
Dataprotectie kan niet los worden gezien van de rest van security
Daarmee komen we bij een belangrijk punt: een dataprotectieplatform alleen lost het volledige securityvraagstuk niet op.
Een gebruiker werkt immers niet alleen met data. Die gebruiker heeft een digitale identiteit, beschikt over rechten binnen verschillende systemen, werkt vanaf endpoints en maakt gebruik van applicaties die op hun beurt kwetsbaarheden kunnen bevatten. Tegelijkertijd kunnen er aanvallen plaatsvinden waarbij een externe aanvaller een account overneemt en zich vervolgens gedraagt alsof hij een legitieme gebruiker is.
Daarom zien we dataprotectie bij Access42 als onderdeel van een bredere securitystrategie.
Identity Security speelt daarin bijvoorbeeld een belangrijke rol. Voordat iemand bij gevoelige informatie kan komen, moet duidelijk zijn wie die persoon is en tot welke systemen en data hij of zij toegang zou moeten hebben. Vooral bij gebruikers met uitgebreide of geprivilegieerde rechten kan een gecompromitteerde identiteit grote gevolgen hebben.
Daarnaast is Exposure Management van belang. Daarmee kijk je naar kwetsbaarheden, configuraties en andere exposures binnen de technische omgeving en probeer je inzicht te krijgen in de routes die een aanvaller kan gebruiken om uiteindelijk bij kritieke systemen of data te komen.
Vervolgens speelt ook continue detectie en monitoring vanuit het SOC een rol. Een databeweging die vanuit Incydr verdacht lijkt, kan nog relevanter worden wanneer er tegelijkertijd andere securitysignalen zichtbaar zijn. Denk aan een afwijkende authenticatie, een verdachte endpointactiviteit of ander gedrag dat binnen de organisatie ongebruikelijk is.
Door die verschillende perspectieven te combineren ontstaat een completer beeld. Identity vertelt ons wie ergens toegang toe heeft, Exposure Management laat zien via welke technische routes kritieke assets bereikbaar zijn, Data Protection maakt zichtbaar wat er met de informatie gebeurt en het SOC helpt om signalen bij elkaar te brengen en te bepalen wanneer actie noodzakelijk is. Dat is uiteindelijk veel krachtiger dan ieder beveiligingsdomein afzonderlijk te bekijken.
Technologie alleen is niet voldoende
Dataprotectie raakt bovendien niet uitsluitend de IT- of securityafdeling. Zodra je inzicht krijgt in het gedrag van individuele medewerkers, komen ook privacy, HR en governance om de hoek kijken. Een organisatie moet daarom vooraf duidelijke afspraken maken over welke activiteiten worden gemonitord, welke informatie wordt vastgelegd, hoe lang gegevens worden bewaard en wie toegang heeft tot onderzoeksinformatie. Ook moet duidelijk zijn wanneer securityinformatie aanleiding kan zijn voor verder onderzoek en welke partijen daarbij betrokken worden.
Incydr is volgens Mimecast gericht op bestandshandelingen, databewegingen en metadata en is niet ontworpen rondom technieken zoals continue schermopnames of keylogging. Dat neemt niet weg dat iedere organisatie zelf zorgvuldig moet bepalen hoe een oplossing voor insider risk binnen het eigen privacy- en governancebeleid wordt ingezet.
Technologie kan tenslotte laten zien dát er iets gebeurt. De organisatie bepaalt vervolgens hoe daar op een verantwoorde manier mee wordt omgegaan.
Van Data Loss Prevention naar Data Protection
De term Data Loss Prevention suggereert dat het uiteindelijke doel vooral bestaat uit het voorkomen dat data de organisatie verlaat. In de moderne IT-omgeving is dat eigenlijk te beperkt. Data moet de organisatie regelmatig verlaten. We sturen informatie naar klanten, leveranciers en partners. Medewerkers werken vanuit huis, delen bestanden via cloudplatformen en gebruiken externe applicaties om hun werk te doen. Het volledig afsluiten van al die routes is niet alleen onrealistisch, maar zou organisaties ook vrijwel onwerkbaar maken.
De uitdaging is daarom niet om iedere databeweging te voorkomen, maar om onderscheid te kunnen maken tussen normale samenwerking en werkelijk risicovolle databewegingen. Dat vraagt om inzicht in data, identiteit, gebruikersgedrag, systemen en bestemmingen. En steeds vaker ook om inzicht in de rol die AI daarin speelt.
Mimecast Incydr kan binnen zo’n strategie een belangrijke bouwsteen zijn doordat het zichtbaar maakt hoe informatie daadwerkelijk door een organisatie beweegt en mogelijkheden biedt om gericht in te grijpen wanneer het risico daarom vraagt.
Voor Access42 past dat binnen een bredere visie op cybersecurity. Niet één product of één controle bepaalt uiteindelijk hoe goed een organisatie beschermd is. Het gaat om de samenhang tussen mensen, identiteiten, systemen, kwetsbaarheden en data, gecombineerd met het vermogen om afwijkingen tijdig te herkennen en er vervolgens ook daadwerkelijk op te reageren. Hierin zien wij een belangrijke verschuiving ontstaan. We implementer en richten niet een DLP in, maar we zorgen voor een oplossing waarmee we de vraag “weten we waar onze belangrijkste data zich bevindt, wie er toegang toe heeft, hoe die data wordt gebruikt en wanneer een normale handeling verandert in een daadwerkelijk securityrisico?” kunnen beantwoorden. Daar begint in onze ogen moderne dataprotectie.
Deel dit artikel